


「環境の柔軟性・即時性(クラウド)」
と
「環境の専用性・独立性(OSMS)」
どちらを選んでも、答えはアイテックジャパンにある
2つの最適解をフルマネージドで
と
「環境の専用性・独立性(OSMS)」
どちらを選んでも、答えはアイテックジャパンにある
2つの最適解をフルマネージドで
サーバ運用に求めるものは、ビジネスの目的によって異なります。
アイテックジャパンは、先進の「Akamai Cloud」と、伝統の「OSMS」、そしてこれらを融合させ事業継続性を高める「ODM」。
そのどれを組み合わせても、弊社の熟練エンジニアが構築・提供から日々の運用までを一貫して担う「フルマネージド」で、貴社をインフラ管理の負担から解放します。
【柔軟なインフラ活用】 Akamai Cloud ▶~用途に合わせて選択できる、圧倒的な処理スピードとコスト効率~アイテックジャパンは、先進の「Akamai Cloud」と、伝統の「OSMS」、そしてこれらを融合させ事業継続性を高める「ODM」。
そのどれを組み合わせても、弊社の熟練エンジニアが構築・提供から日々の運用までを一貫して担う「フルマネージド」で、貴社をインフラ管理の負担から解放します。
クラウド業界でもいち早く導入された次世代プロセッサ「AMD Zen 5」から実績豊富なG6・G7まで、用途に合わせた柔軟な占有プランをご提案します。
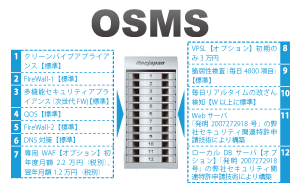
【独占的な専用環境】 OSMS(専用サーバ管理)▶~物理リソースを独占し、高い独立性と安定性を~
「サーバの物理リソースを完全に独占し、自社専用に最適化する」という、専用環境ならではの価値を提供。
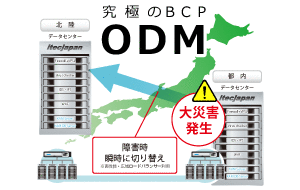
【高度な事業継続性】 ODM(遠隔地同期・瞬時切換システム)▶~「クラウド × 専用サーバ」の垣根を越えた、究極のマルチプラットフォーム~
広域ロードバランサーを活用し、性質の異なるAkamai CloudとOSMS間での単一基盤に依存せず不測の事態においてもサービスを止めない、高度なインフラ統合ソリューションです。
なぜ、アイテックジャパンなのか?
私たちは、特定のプラットフォームを押し付けることはありません。
世界最大級のネットワーク網を誇る「Akamai Cloud」と、長年の実績に裏打ちされた「OSMS」、そしてこれらを融合し継続性を極限まで高める「ODM」。
そのすべてを熟練の技術者が24時間体制で守り抜く「フルマネージド」で提供できるからこそ、お客様の課題に対して中立かつ客観的に、最適解な構成をご提案できるのです。
インフラの選択に、もう迷う必要はありません。まずは貴社の「理想の運用」をお聞かせください。
私たちは、特定のプラットフォームを押し付けることはありません。
世界最大級のネットワーク網を誇る「Akamai Cloud」と、長年の実績に裏打ちされた「OSMS」、そしてこれらを融合し継続性を極限まで高める「ODM」。
そのすべてを熟練の技術者が24時間体制で守り抜く「フルマネージド」で提供できるからこそ、お客様の課題に対して中立かつ客観的に、最適解な構成をご提案できるのです。
インフラの選択に、もう迷う必要はありません。まずは貴社の「理想の運用」をお聞かせください。
セキュリティニュース
◆セキュリティの理想像
今後、パソコンやスマートフォンのOSに、以下のような「独立したAIセキュリティ検査機能が標準搭載」される方向が望ましいと考えています。
ソフトウェアを導入(DL+利用)する際には、
↓
・開発元が信頼できるか。
・プログラムに既知の脆弱性がないか。
・不審な動作をしないか。
・個人情報を不必要に外部送信しないか。
・危険性が少しでも想定できれば即インストールを止める。
・ソフトが要求する権限を分析し、必要最低限だけの権限を許可。
・アップデートのたびに、変更部分と新たな危険性を検査。
・通信先の評判や挙動を分析し、危険な通信を一時停止。
・普段と違う大量削除、ファイル変更、管理者権限の取得を検知。
・危険な動作を検知したら、そのソフトだけを即座に停止。
・ランサムウェアなどによる破壊を検知し、正常な状態に戻す。
・不自然なログインや認証情報の悪用を検知してアクセスを自動遮断。
・他……。
↑
このような仕組みです。
理想論ではありますが、これらの一部でもOSにAIで標準装備される日を願いたいです。
(当時、TCP/IPにセキュリティ層を作らなかった(作れなかった)以上、この戦いはこれからも続くことになるでしょう)
ソフトウェアを導入(DL+利用)する際には、
↓
・開発元が信頼できるか。
・プログラムに既知の脆弱性がないか。
・不審な動作をしないか。
・個人情報を不必要に外部送信しないか。
・危険性が少しでも想定できれば即インストールを止める。
・ソフトが要求する権限を分析し、必要最低限だけの権限を許可。
・アップデートのたびに、変更部分と新たな危険性を検査。
・通信先の評判や挙動を分析し、危険な通信を一時停止。
・普段と違う大量削除、ファイル変更、管理者権限の取得を検知。
・危険な動作を検知したら、そのソフトだけを即座に停止。
・ランサムウェアなどによる破壊を検知し、正常な状態に戻す。
・不自然なログインや認証情報の悪用を検知してアクセスを自動遮断。
・他……。
↑
このような仕組みです。
理想論ではありますが、これらの一部でもOSにAIで標準装備される日を願いたいです。
(当時、TCP/IPにセキュリティ層を作らなかった(作れなかった)以上、この戦いはこれからも続くことになるでしょう)
2026年11月04日
◆WordPressの問い合わせフォーム用プラグイン Contact Form 7に認証不要の任意ファイルアップロードの脆弱性、6.2.4で修正 最新6.2.4.1への更新を推奨
2026年11月01日
